Une formation cybersécurité sur-mesure relie chaque risque aux bons réflexes
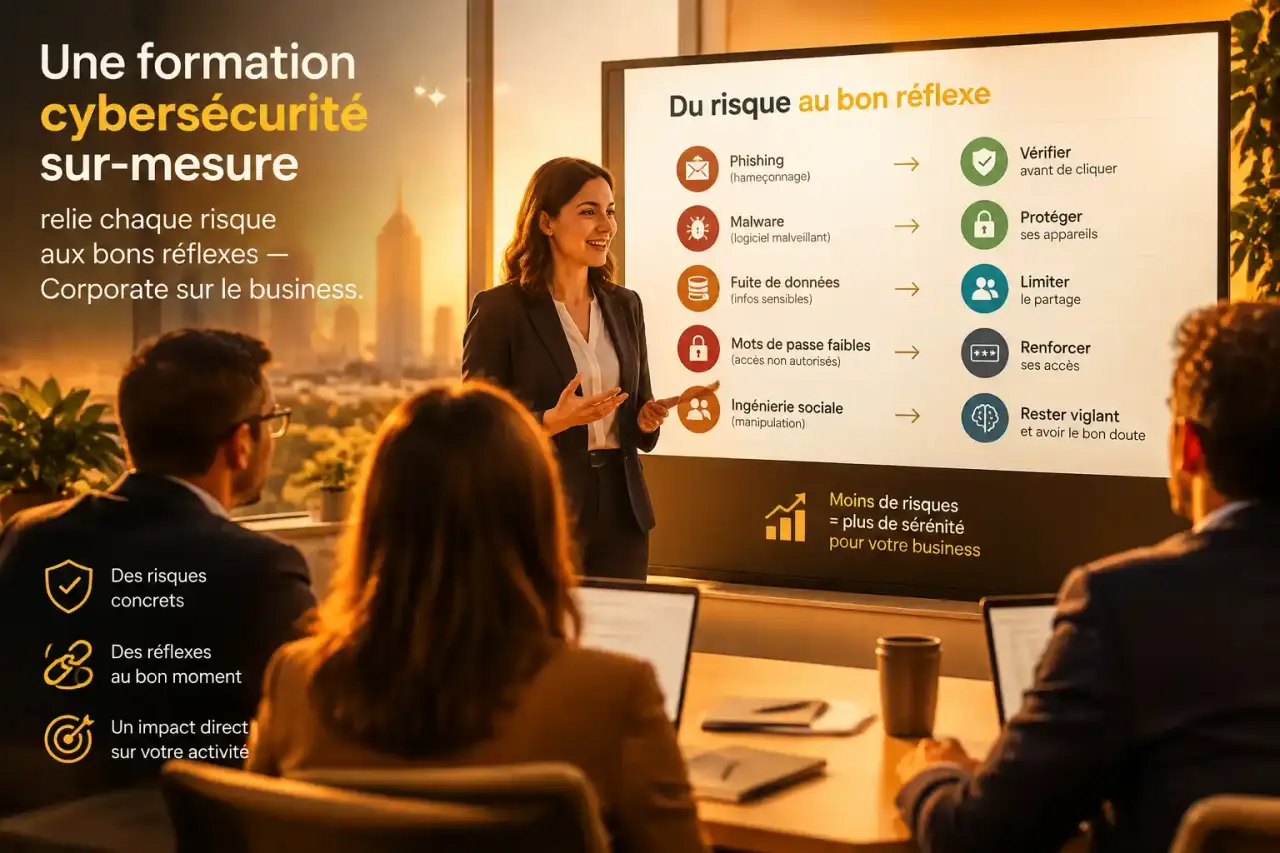
Une formation cybersécurité sur-mesure part des risques, des outils et des habitudes propres à chaque entreprise. Elle tient compte du niveau de maturité de l’organisation, des métiers concernés et des compétences à développer. L’objectif n’est pas de faire de chaque salarié un spécialiste, mais de donner à chacun les bons réflexes et les moyens d’agir à son niveau.
Une formation construite autour de vos risques et de vos métiers
Une formation standard présente des bonnes pratiques générales. Une formation personnalisée commence par un cadrage qui précise les publics concernés, les usages numériques, les risques prioritaires et les objectifs pédagogiques. Cette étape évite deux écueils fréquents : une sensibilisation trop abstraite pour les collaborateurs et un contenu technique inadapté au niveau des équipes.
Partir d’un diagnostic concret
Le diagnostic peut prendre la forme d’une réunion avec la DSI, le RSSI, les ressources humaines et les responsables métiers. Il sert à identifier les scénarios les plus pertinents : messages frauduleux visant le service comptable, protection des accès nomades, gestion d’un incident, sécurisation d’un projet applicatif ou exposition des postes de travail.
Un cahier des charges précis aide ensuite à bâtir un programme cohérent. Il permet de retenir les modules utiles et d’écarter ceux qui ne répondent pas à un besoin opérationnel. Le niveau de maturité de l’organisation et les compétences déjà présentes orientent aussi la durée et la profondeur des exercices.
Adapter le langage, les cas et le rythme
Les dirigeants doivent comprendre les enjeux de gouvernance, de risques et de continuité d’activité. Les managers doivent savoir relayer les consignes et arbitrer les priorités. Les utilisateurs doivent reconnaître une tentative de phishing, protéger leurs mots de passe et signaler un doute. Les équipes techniques attendent des méthodes, des outils et des exercices plus poussés.
Une même politique de sécurité peut donc être expliquée différemment selon les métiers. Des exemples liés au quotidien permettent de relier une règle à un geste concret, plutôt que de la présenter comme une contrainte extérieure.
Choisir le bon format selon les publics à former
La personnalisation concerne les thèmes abordés, mais aussi le format, la durée, le nombre de participants, les prérequis et les modalités d’animation. Une session intra-entreprise peut être organisée dans vos locaux, à distance ou en mode hybride, à une date choisie avec l’organisme.
| Format | Public prioritaire | Objectif principal | Approches possibles |
|---|---|---|---|
| Sensibilisation générale | Ensemble des collaborateurs | Réduire le risque humain au quotidien | Cas métiers, quiz, démonstrations, ateliers |
| Formation managers et décideurs | Direction, encadrement, responsables de service | Piloter les risques et diffuser les bons réflexes | Gouvernance, gestion de crise, conformité |
| Formation technique | DSI, administrateurs, développeurs, analystes sécurité | Renforcer les compétences opérationnelles | Labs, scénarios, analyses et exercices pratiques |
| Simulation de phishing | Population ciblée ou ensemble de l’entreprise | Mesurer la vigilance en situation réaliste | Campagne, statistiques, restitution et remédiation |
Les parcours longs et certifiants répondent à un projet de reconversion ou de spécialisation approfondie. Pour une entreprise qui souhaite faire progresser rapidement un collectif sur ses enjeux immédiats, le format sur-mesure concentre le temps de formation sur les compétences utiles et les situations de travail réelles.
Composer des modules techniques et de sensibilisation complémentaires
Un programme efficace associe plusieurs niveaux de lecture. Les collaborateurs doivent comprendre les attaques auxquelles ils peuvent être confrontés. Les équipes spécialisées doivent pouvoir prévenir, détecter, analyser et traiter les incidents. La formation permet de sélectionner les modules adaptés au lieu d’imposer un catalogue figé.
Pour les équipes informatiques et sécurité
Les thématiques peuvent couvrir la sécurité des systèmes et des réseaux, la sécurité endpoint, le pentest ou test d’intrusion, la détection d’incidents, l’analyse de sécurité, la réponse à incident et la forensique. Selon les besoins, le programme peut aussi intégrer la threat intelligence, le reverse engineering, les techniques d’attaque, les pratiques de red team et de blue team, ou encore des challenges CTF.
Les développeurs et chefs de projet peuvent travailler l’intégration de la sécurité dans les projets, la sécurité des développements et le DevSecOps. Les exercices pratiques servent à relier les méthodes étudiées aux outils et aux procédures utilisés dans l’organisation.
Pour la gouvernance et la conformité
Les responsables sécurité, DSI et managers peuvent approfondir le management de la sécurité, la gouvernance, les risques et la conformité. Des sujets tels qu’EBIOS, les normes de la famille ISO 27000, PCI-DSS, les critères communs ou les pratiques et normes SSI peuvent être intégrés lorsque l’activité le justifie.
Le programme doit ensuite traduire ces référentiels en décisions, responsabilités et procédures applicables. Cette approche aide les décideurs à comprendre les priorités et les équipes à savoir comment les appliquer.
Pour tous les collaborateurs
La sensibilisation porte notamment sur le phishing, les pièces jointes et liens suspects, l’usurpation d’identité, les mots de passe, l’authentification, les usages mobiles, le partage de données et le signalement d’un événement inhabituel. Une démonstration de hacking éthique peut rendre visibles les mécanismes d’une attaque sans dramatiser.
Les participants comprennent ainsi pourquoi une action apparemment anodine peut ouvrir une porte à un attaquant. Le contenu reste concret et adapté au rôle de chacun.
Faire de la mise en situation un levier d’apprentissage et de mesure
Les connaissances sont plus faciles à retenir lorsqu’elles sont mobilisées dans une situation réaliste. Labs, études de cas, exercices de gestion de crise et simulations permettent d’observer les décisions prises, de corriger les réflexes et de faire connaître les procédures internes. Ces activités doivent rester adaptées au public : l’objectif est de faire progresser les participants, pas de les mettre en défaut.
Une campagne de phishing personnalisée peut suivre trois étapes : préparation des scénarios et de la population ciblée, envoi de la simulation, puis restitution des résultats. Les statistiques ne servent pas à désigner des individus. Elles permettent d’identifier les signaux les moins bien reconnus, les populations nécessitant un accompagnement et les messages de prévention à renforcer.
La restitution peut déboucher sur un plan de remédiation : rappel ciblé, atelier complémentaire, amélioration d’une procédure de signalement ou nouvelle campagne à distance. Les résultats servent alors à ajuster la sensibilisation plutôt qu’à produire un simple indicateur.
Une évaluation avant et après la session apporte également un repère utile. Elle peut vérifier la compréhension des notions, la capacité à identifier un scénario à risque ou la maîtrise d’une procédure interne. Pour les équipes techniques, elle peut s’appuyer sur la résolution d’un cas pratique, l’analyse de journaux ou la réaction à un incident simulé.
Demander une proposition fiable : durée, livrables et critères de choix
La durée d’une formation sur-mesure dépend du périmètre retenu. Une sensibilisation ciblée peut être courte, tandis qu’un parcours technique avec mises en pratique nécessite davantage de temps. Certains programmes techniques sont organisés sur 3 jours, mais la durée pertinente dépend surtout des objectifs, du niveau initial et de la place accordée aux exercices.
Le tarif est habituellement établi sur demande. Il varie selon le nombre de participants, la conception pédagogique, le format et les éventuels dispositifs de simulation. Une proposition claire doit aussi préciser les livrables remis à l’entreprise et les modalités de suivi des acquis.
Les informations à transmettre pour obtenir un devis utile
- Les profils et le nombre approximatif de participants ;
- Le niveau de connaissances et les prérequis éventuels ;
- Les risques, incidents ou changements à accompagner ;
- Les thèmes prioritaires et les compétences attendues ;
- Le format souhaité : présentiel, distanciel ou hybride ;
- Les contraintes de calendrier, de confidentialité et d’accessibilité.
Les garanties à vérifier auprès de l’organisme
Avant de retenir un prestataire, examinez l’expérience opérationnelle et pédagogique des intervenants, leur capacité à adapter le contenu et les modalités d’évaluation proposées. Un organisme de formation agréé constitue un premier repère. Selon la nature du besoin, des qualifications spécifiques peuvent aussi être pertinentes, comme une qualification PASSI liée à l’audit de la sécurité des systèmes d’information.
Demandez également quels livrables seront remis : programme détaillé, supports, synthèse d’évaluation, statistiques de campagne ou recommandations post-formation. Vérifiez les conditions de confidentialité lorsque les exercices s’appuient sur des situations internes ou sur une simulation de phishing.
Une proposition sérieuse précise ce qui est personnalisé, ce qui est inclus dans l’animation et la façon dont les acquis seront suivis. Cette clarté permet de transformer une demande de formation en programme utile, mobilisateur et durable pour votre organisation.