Diagnostic cybersécurité : 8 jours d’analyse ou 1 h 30 pour cibler les priorités ?
Un diagnostic cybersécurité transforme une inquiétude diffuse, liée au phishing, au ransomware, à la perte de données ou à l’arrêt d’activité, en décisions concrètes. Pour une TPE, une PME, une collectivité ou une association, l’objectif n’est pas de tout sécuriser en même temps. Il consiste à repérer les risques les plus critiques, à mesurer la maturité cyber et à établir un plan d’action réaliste, adapté aux ressources disponibles.
Un diagnostic cyber pour voir clair avant d’investir
Le diagnostic cybersécurité évalue le niveau de protection global d’une organisation. Il examine les pratiques, les outils, les infrastructures et la capacité à réagir en cas d’incident. Il répond à des questions opérationnelles : quelles données seraient les plus dommageables à perdre ? Quels services doivent absolument rester disponibles ? Quels accès, équipements ou usages exposent le système d’information ?
Cette démarche relie le risque technique à ses conséquences métier : arrêt de production, indisponibilité d’un site, compromission d’une messagerie, perte de confiance des clients ou dépenses imprévues de récupération. Le résultat attendu n’est donc pas une simple liste de défauts informatiques, mais une feuille de route priorisée.
Diagnostic, audit et test d’intrusion : des rôles différents
Un diagnostic donne une vision d’ensemble et aide à fixer les priorités. Il combine généralement des entretiens, une analyse documentaire, une évaluation de maturité et, selon le dispositif, des vérifications techniques. Un audit de sécurité approfondit un périmètre défini, par exemple la conformité d’une politique de sécurité ou l’architecture d’un environnement cloud. Le test d’intrusion, ou pentest, simule des tentatives d’attaque pour identifier des failles exploitables.
Ces approches sont complémentaires. Une organisation qui ne sait pas encore quels actifs protéger en premier a intérêt à commencer par un diagnostic. Elle pourra ensuite demander un audit ciblé ou des tests techniques sur les systèmes les plus exposés.
Ce que l’évaluation vérifie réellement
Un diagnostic utile ne se limite pas à vérifier la présence d’un antivirus. Il prend en compte la surface d’attaque dans son ensemble : postes de travail, serveurs, messagerie, connexions distantes, applications SaaS, sauvegardes, réseau, équipements connectés et prestataires IT. Pour une structure multisite, le périmètre doit aussi préciser les sites, les accès interconnectés et les responsabilités locales.
Diag Cybersécurité : évaluez et renforcez la sécurité de votre entreprise, Découvrez le dispositif Bpifrance, son accompagnement en cybersécurité, son coût subventionné à 50 % et ses conditions d’éligibilité.
Les volets organisationnel, humain et technique
- Gouvernance : répartition des responsabilités, règles d’accès, procédures d’arrivée et de départ des collaborateurs, documentation et pilotage des prestataires.
- Protection des actifs : données sensibles, applications métiers, serveurs, postes sensibles, équipements industriels connectés et services cloud.
- Pratiques quotidiennes : mots de passe, authentification multifacteur, mises à jour, sauvegardes, vigilance face au phishing et signalement des incidents.
- Résilience : capacité à isoler un poste compromis, restaurer une sauvegarde, informer les interlocuteurs utiles et maintenir l’activité.
Les entretiens avec la direction, le responsable SI, des utilisateurs clés et les prestataires permettent de comparer les procédures écrites aux usages réels. Les tests techniques, lorsqu’ils sont inclus, complètent cette analyse en recherchant les failles de sécurité et les configurations à risque.
La cybersécurité fonctionne moins comme une porte blindée que comme un ressort : chaque couche de défense absorbe une partie du choc. Authentification, segmentation réseau, sauvegarde hors ligne, journalisation et procédure d’alerte limitent la propagation d’une attaque. Cette logique de défense en profondeur explique pourquoi une mesure simple, comme la suppression rapide d’un ancien compte prestataire, peut avoir plus d’effet qu’un outil coûteux mal configuré.
Du premier échange au plan d’action priorisé
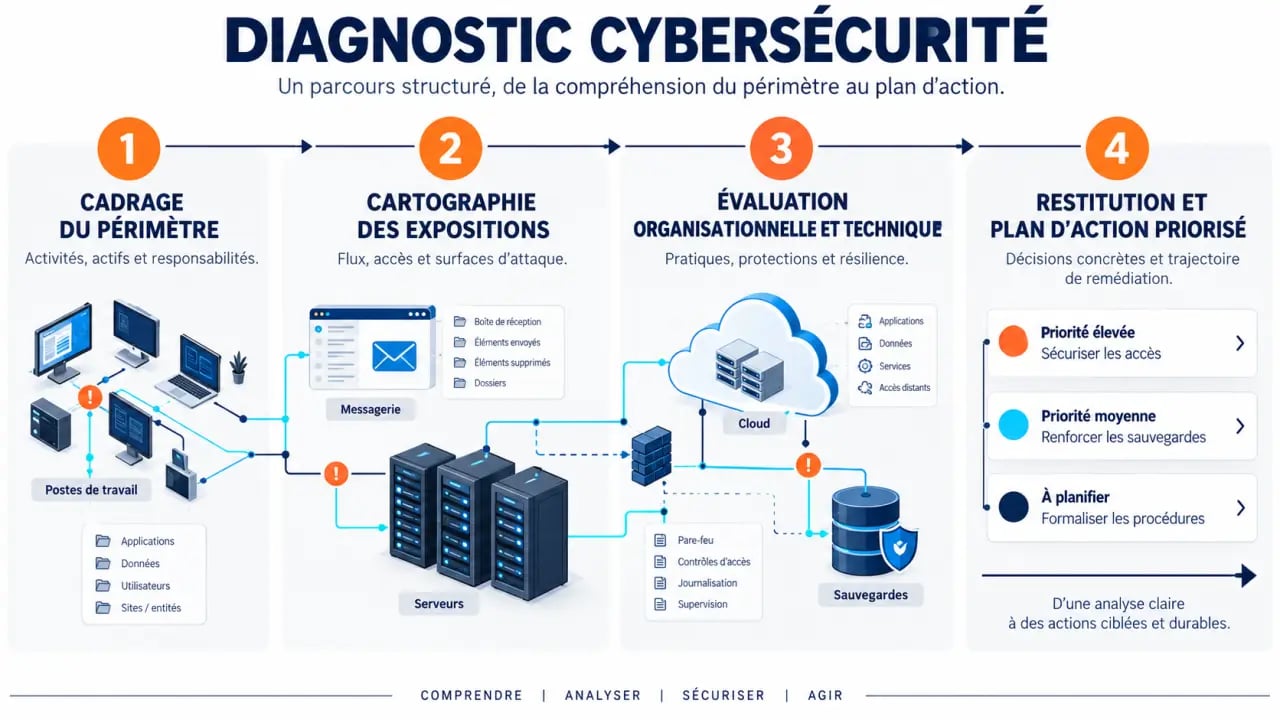
Le déroulement varie selon la profondeur de la mission, mais une démarche sérieuse suit une progression claire. Elle limite la mobilisation des équipes en ciblant les informations qui éclairent réellement le risque, sans demander à l’organisation de maîtriser toute la technique.
- Cadrer le périmètre : identifier les sites, les activités critiques, les interlocuteurs, les prestataires, les incidents récents et les contraintes réglementaires ou contractuelles.
- Cartographier les expositions : repérer les actifs essentiels, les flux de données, les accès à privilèges et les dépendances susceptibles d’interrompre l’activité.
- Évaluer les pratiques et la technique : mener les entretiens, examiner les mesures existantes et réaliser les vérifications techniques prévues.
- Restituer et décider : présenter les vulnérabilités, expliquer leur impact métier et remettre des recommandations priorisées, idéalement chiffrées.
Préparer l’intervention sans alourdir les équipes
Avant le rendez-vous, désignez un pilote interne et rassemblez une vue simple du système d’information : liste des sites, logiciels critiques, prestataires, types de sauvegardes, accès distants et principaux incidents rencontrés. Il est aussi utile d’associer la direction, car la priorisation dépend des objectifs métier et du budget, pas uniquement de critères techniques.
Les mots de passe, fichiers confidentiels ou accès administrateur ne doivent être communiqués que si le cadre de la mission le prévoit explicitement. Cette précaution permet de préparer le diagnostic sans exposer inutilement des données sensibles.
Ce que doit contenir la restitution
Un bon livrable distingue les améliorations immédiates des projets à planifier. Pour chaque action, il précise le risque traité, l’actif concerné, la priorité, le responsable envisagé et les prérequis. Activer l’authentification multifacteur sur les comptes de messagerie, tester la restauration des sauvegardes ou formaliser une procédure de crise sont des mesures plus faciles à piloter lorsqu’elles sont rattachées à un risque et à une échéance.
Comparer les dispositifs selon votre besoin et votre budget
Le prix, la durée et le périmètre varient fortement. Un diagnostic gratuit peut convenir à une structure qui souhaite obtenir rapidement un premier état des lieux. Une mission plus longue est mieux adaptée lorsqu’il faut examiner les infrastructures, conduire des tests techniques et produire une trajectoire d’investissement détaillée.
| Dispositif | Pour qui | Durée et contenu | Coût indiqué |
|---|---|---|---|
| Cyberdépart | Organisations comptant au moins 2 salariés | 1 h 30 avec un Aidant cyber, puis 6 mesures prioritaires ; suivi possible à 6 mois | Gratuit |
| Diag cybersécurité Bpifrance | PME indépendantes de plus de 10 salariés, avec 250 personnes maximum par site | 8 jours d’intervention, en 4 étapes, avec analyse organisationnelle et tests techniques ; 1 diagnostic par site physique | 8 800 euros HT, avec 50 % de subvention sous réserve d’éligibilité, soit 4 400 euros HT de reste à charge |
| Aide Région Grand Est | Structures éligibles au dispositif régional | Prestation soutenue sur 10 jours | Jusqu’à 5 000 euros HT, dans la limite de 50 % des dépenses remboursées |
Les entreprises du secteur de la Défense peuvent aussi bénéficier d’un taux de subvention de 50 % via la DGA, sous réserve de respecter les critères applicables. Avant toute demande, vérifiez le statut de l’organisation, son effectif, le nombre de sites concernés, le secteur d’activité et la localisation.
Les aides régionales évoluent selon les territoires. Un test d’éligibilité ou une estimation du montant de l’aide permet d’éviter de bâtir un projet sur un financement qui n’est pas encore acquis. Le reste à charge dépend du dispositif retenu et de l’éligibilité de l’organisation.
Passer du rapport aux premières protections concrètes
La valeur du diagnostic se joue après la restitution. Le plan d’action doit être converti en décisions : qui agit, sur quel système, avec quel budget et selon quel calendrier. Commencez par les mesures qui réduisent rapidement l’exposition des actifs critiques, puis planifiez les chantiers structurels comme la segmentation réseau, la supervision de sécurité ou la refonte des sauvegardes.
Prioriser sans se disperser
Une recommandation devient prioritaire lorsqu’elle combine une forte probabilité d’exploitation, un impact métier élevé et une correction accessible. Les premiers gains de sécurité proviennent souvent d’actions de base : mises à jour suivies, comptes inutiles supprimés, sauvegardes testées, authentification multifacteur, droits d’accès revus et sensibilisation régulière des équipes.
Ces mesures ne remplacent pas une stratégie de sécurité. Elles réduisent toutefois les portes d’entrée les plus courantes et donnent un cadre concret à la remédiation. Leur mise en œuvre doit être suivie pour vérifier que les corrections restent effectives dans le temps.
Prévoyez enfin une revue à intervalles réguliers, après un changement important du système d’information, l’ouverture d’un nouveau site, le recours à un nouvel hébergeur cloud ou un incident. Le diagnostic cybersécurité n’est pas un certificat définitif. C’est un point de départ pour améliorer la protection de l’organisation en fonction de ses risques réels.