MDR en cybersécurité : qui intervient quand une alerte tombe la nuit ?
Le MDR, pour Managed Detection and Response, est un service de détection et de réponse aux menaces associant des outils de sécurité à des analystes humains. Son intérêt : ne pas laisser une alerte critique sans investigation ni action, notamment lorsque l’équipe informatique est absente. Mais derrière une surveillance annoncée 24h/24 et 7j/7, les pouvoirs d’intervention varient selon le contrat.
Le MDR apporte une équipe opérationnelle, pas seulement un outil
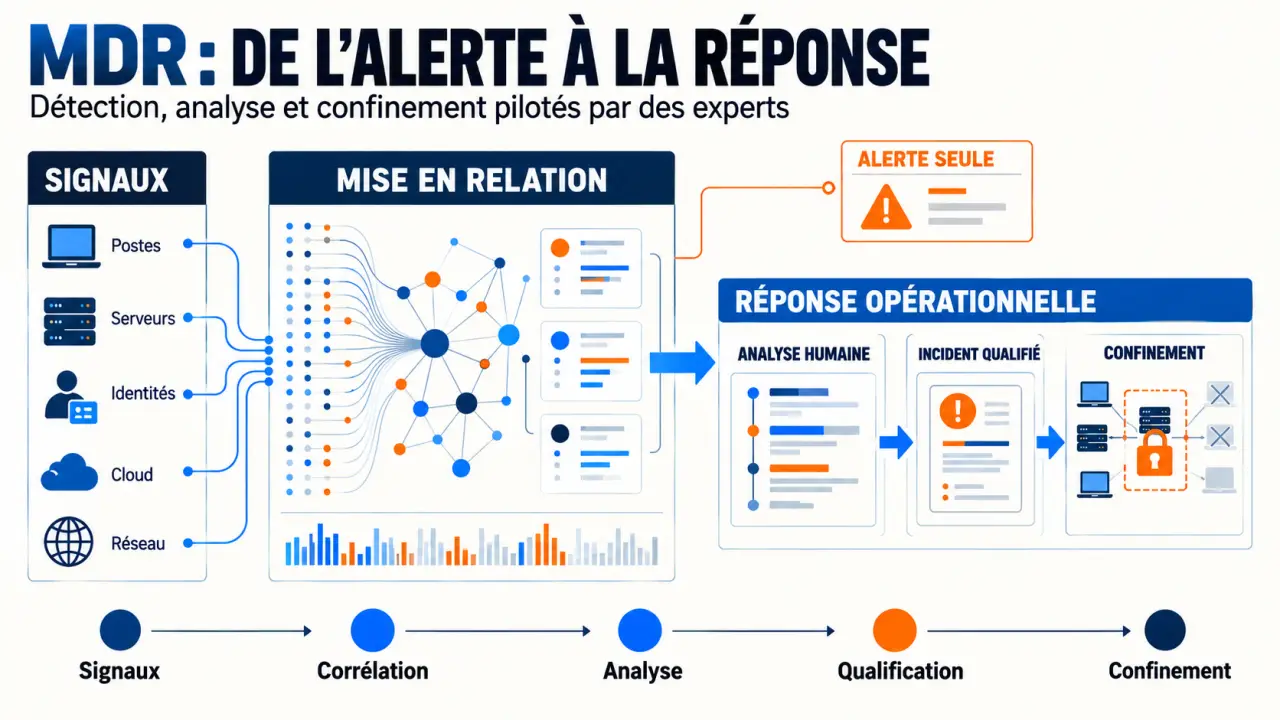
Un antivirus ou une plateforme de détection peut signaler une activité suspecte. Encore faut-il déterminer si elle correspond à une attaque, comprendre son étendue et décider quoi faire. Le MDR prend en charge cette chaîne opérationnelle sur un périmètre défini : postes de travail, serveurs, identités, environnements cloud ou équipements réseau, selon l’offre.
Les analystes s’appuient sur des technologies de détection, des renseignements sur les menaces et des procédures d’investigation. Ils qualifient les événements, écartent les faux positifs et concentrent l’attention sur les incidents réellement préoccupants. La valeur du service réside dans le passage de l’alerte à une décision exploitable.
Cette organisation répond à trois difficultés récurrentes : le bruit des alertes, le manque de ressources spécialisées et la lenteur des réponses. Fortinet distingue précisément ces 3 défis dans sa présentation du MDR. Une PME peut ainsi accéder à des compétences qu’elle ne pourrait pas mobiliser en permanence ; une grande entreprise peut compléter son centre opérationnel de sécurité, ou SOC, sur certains horaires ou environnements.
Le MDR ne remplace toutefois ni les sauvegardes, ni les correctifs, ni la gestion des accès. Il limite les conséquences possibles d’une intrusion, sans garantir qu’aucune attaque ne réussira.
De l’activité suspecte au confinement : le déroulement d’une intervention
Les découpages diffèrent : Microsoft présente un processus en 5 étapes, contre 6 chez Sophos, qui distingue notamment la collecte. L’essentiel reste la continuité entre observation, investigation et réponse.
Collecter, relier les indices et enquêter
Le prestataire récupère les événements des systèmes couverts. Les outils détectent des comportements inhabituels ; les analystes les replacent dans leur contexte. Une connexion distante, par exemple, n’a pas la même signification selon le compte utilisé, l’appareil concerné et les actions qui suivent. La chasse aux menaces, ou threat hunting, recherche également des traces d’attaque sans attendre une alerte explicite.
Imaginez la sécurité comme une toile : multiplier les capteurs ne suffit pas si certains fils ne se rejoignent jamais. Une connexion suspecte dans le cloud et une exécution inhabituelle sur un poste peuvent sembler anodines séparément, mais révéler ensemble une compromission. Pour évaluer un MDR, demandez donc quels événements il sait mettre en relation, et pas seulement combien d’outils il peut connecter. Les angles morts se trouvent souvent entre les systèmes.
Contenir l’attaque, puis traiter sa cause
Prenons un scénario hypothétique : un poste lance un programme suspect pendant la nuit. L’analyste examine les processus, recherche d’autres machines concernées et peut isoler le poste si cette action est autorisée. Il transmet ensuite les éléments utiles à l’équipe interne. Selon le contrat, il peut aussi bloquer un indicateur malveillant ou faire suspendre un compte compromis.
Le confinement n’est pas la remise en état complète. Restaurer un serveur, corriger une vulnérabilité ou reconstruire un poste peut rester à la charge de l’entreprise. L’analyse de la cause initiale sert ensuite à éviter la répétition de l’incident et à améliorer les règles de détection.
EDR, XDR, SIEM, MSSP : ce que le MDR ajoute réellement
Ces termes ne désignent pas des solutions interchangeables. Certains correspondent à des technologies, d’autres à des services. Un MDR peut donc exploiter un EDR ou un SIEM déjà présent, sans nécessairement le remplacer.
Guide NIST pour renforcer la réponse aux incidents cyber, Le guide officiel NIST présente des recommandations pratiques pour intégrer efficacement la réponse aux incidents dans la gestion de la cybersécurité.
| Terme | Rôle principal | Différence avec le MDR |
|---|---|---|
| EDR | Détecter et permettre de traiter les menaces sur les terminaux. | L’outil nécessite des personnes pour analyser et agir ; le MDR apporte cette exploitation opérationnelle. |
| XDR | Croiser des signaux issus de plusieurs domaines de sécurité. | La plateforme élargit la visibilité ; le MDR ajoute une prestation humaine encadrée. |
| SIEM | Centraliser et corréler des journaux de sécurité. | La collecte et les règles ne constituent pas, seules, une équipe d’investigation et de réponse. |
| MSSP | Fournir des services de sécurité managés, souvent sur un périmètre large. | Le MDR se concentre sur la détection, l’investigation et la réponse aux menaces. |
Les frontières commerciales peuvent se recouper : un MSSP peut proposer du MDR. Il faut donc comparer les prestations effectives plutôt que les acronymes. Recevoir une notification ne signifie pas qu’une menace a été contenue. C’est la distinction essentielle entre une surveillance simple et une réponse opérationnelle.
Choisir le niveau de délégation adapté à son entreprise
Sophos distingue 3 modèles de réponse : entièrement géré, cogéré et alerte avec conseil. Le bon choix dépend moins de la taille de l’entreprise que de sa capacité à prendre une décision et à intervenir à toute heure.
- Gestion déléguée : le prestataire réalise les actions autorisées à l’avance, dans les limites convenues.
- Cogestion : les équipes internes et externes se partagent les investigations et les interventions.
- Alerte et conseil : le prestataire qualifie la menace et recommande des actions, que l’entreprise doit exécuter.
Pour une PME sans astreinte informatique, un service limité au conseil peut laisser un problème entier : personne n’est disponible pour appliquer les recommandations. À l’inverse, un environnement industriel ou un serveur métier critique peut imposer une validation avant toute isolation susceptible d’interrompre l’activité.
Une matrice d’autorisation doit donc préciser les actions possibles, les équipements sensibles et les contacts d’escalade. L’externalisation ne supprime pas la responsabilité interne : il faut conserver un interlocuteur capable d’arbitrer les conséquences métier et d’organiser la reprise.
Comparer les offres sur les engagements, le périmètre et le coût réel
Sophos distingue également 3 types de fournisseurs : ceux qui exploitent les technologies du client, ceux qui imposent leur propre ensemble d’outils et les modèles flexibles. Ce choix influence le déploiement, les licences et la possibilité de changer de prestataire.
Avant de signer, demandez une démonstration sur un scénario précis, puis faites clarifier les points suivants :
- Couverture : systèmes surveillés, sources de journaux nécessaires et exclusions.
- Engagements de service : délais de qualification, de notification et d’intervention, avec leur point de départ.
- Réponse : actions réellement exécutées, autorisations requises et limites de la remédiation.
- Données : localisation, conservation, accès des analystes et modalités de restitution.
- Suivi : rapports d’incident, recommandations et tests réguliers des procédures.
Il n’existe pas de coût moyen pertinent sans périmètre comparable. Demandez un chiffrage séparant abonnement, licences, intégration, collecte des journaux et assistance exceptionnelle. Le prix peut dépendre des terminaux, des identités ou du volume de données analysées.
À titre de repère historique, le coût moyen de remédiation d’un ransomware atteignait 1,4 million de dollars en 2021 ; ce montant ne prédit pas la perte de votre entreprise. De même, Gartner prévoyait que 50 % des entreprises utiliseraient un MDR d’ici 2025 : cette prévision ne constitue pas un taux d’adoption constaté. Pour décider, privilégiez une preuve concrète : qui détecte, qui décide et qui agit sur votre environnement, y compris la nuit ?